DRKJfield journal · Dr. János Kopasz
AI Summit Budapest 2026 | Future Lab | Magyar Zene Háza | szeptember 7., 09:20
AI Regulation SummitExpertAI TrendsSzabályozás

A szabályokat el lehet halasztani. A felelősséget nem.

Az AI Act két fontos dátuma későbbre került. A modellek közben frissülnek, az adatok mozognak, a beszállítói függőség nő, és a vállalat ma hoz olyan döntéseket, amelyeket később is meg kell tudnia védeni.
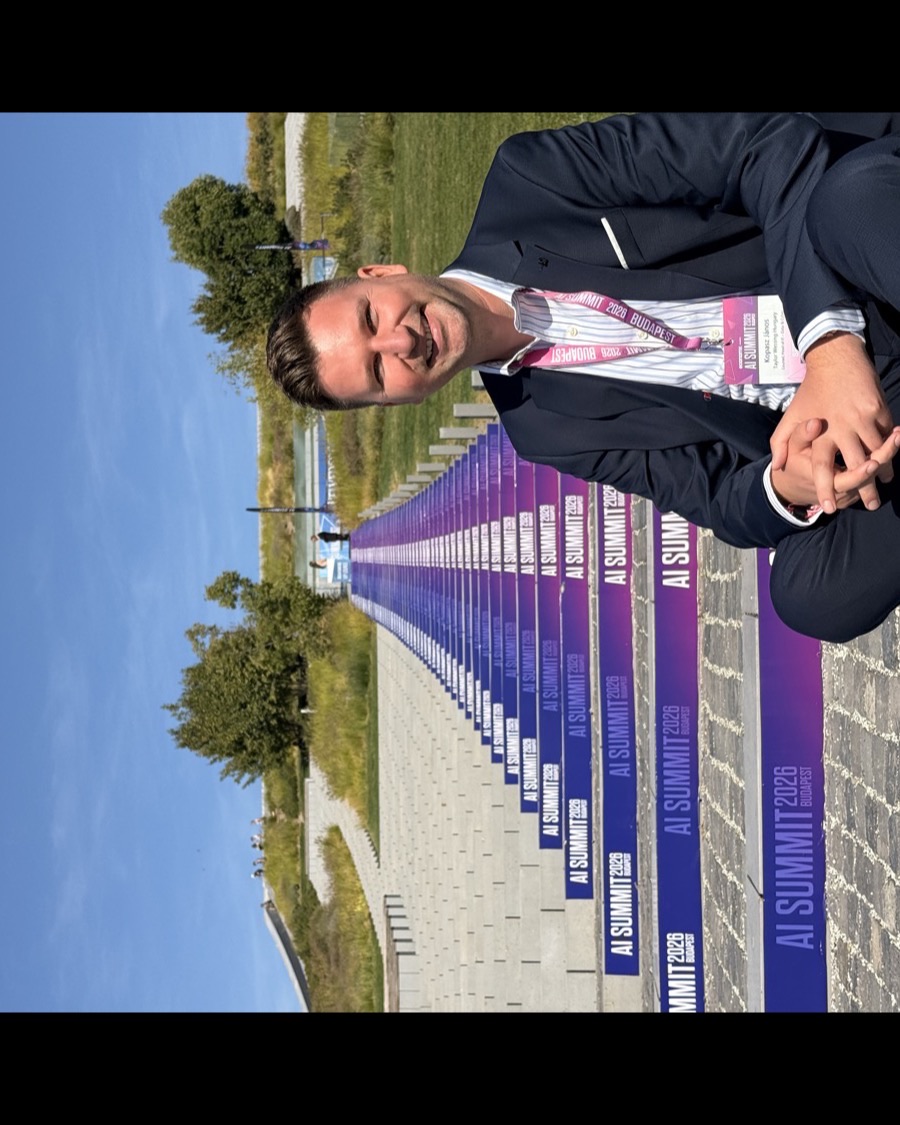
Dr. Kopasz János | AIGP | CIPP/E | CIPM20 perc | magyar15 dia | előadói vázlat | forrásokfejlesztői és alkalmazói nézőpont
Dr. Kopasz János az AI Summit Budapest 2026 feliratú lépcsősoron a Városligetben, az előadás után
Városliget · 2026. 09. 07.
A felvétel

Húsz perc a Future Lab színpadáról.

Az előadás teljes felvétele (20:44, magyarul) az AI Summit Budapest hivatalos csatornáján, az Indaplayen jelent meg. Egy kattintással megnyílik, új lapon.
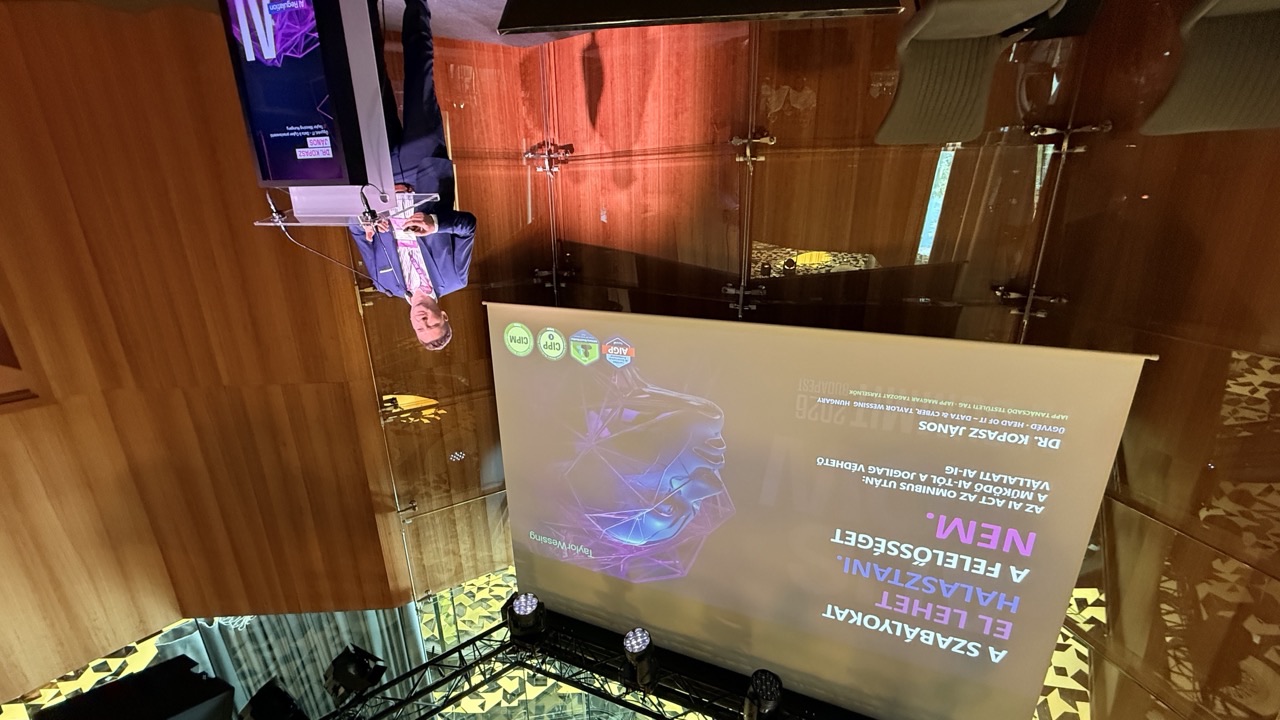
Dr. Kopasz János a Future Lab színpadán, a vásznon a címdia: A szabályokat el lehet halasztani. A felelősséget nem. ▶Megnézem a felvételtIndaplay · AI Summit Budapest 2026 · Future Lab · 20:44

A felvétel az AI Summit Budapest hivatalos csatornáján, az Indaplay külső oldalán nyílik meg, új lapon; arra az oldalra az Indaplay saját adatkezelési és sütiszabályai vonatkoznak. Ez az oldal nem ágyaz be külső lejátszót.

A teljes előadás

Mind a tizenöt dia, egy helyen.

A diák mellett megtalálja a fő állítást, az előadói hívószavakat, a gyakorlati magyarázatot és az ellenőrizhető forrásokat.
Dia 01: A szabályokat el lehet halasztani. A felelősséget nem. AI Summit Budapest 2026 · Future Lab
01 / 15
↓ Ez a dia PDF-ben ≡ Olvasható változat

← → lapozás · szóköz lejátszás · mobilon húzza

A dia tétjeDia 01 / 15

A szabályokat el lehet halasztani. A felelősséget nem.

A szabályozási naptár mozdult. A szerződéses, adatvédelmi, kiberbiztonsági és vezetői felelősség ettől nem került parkolópályára.

Hívószavak5

Vigye rá az egeret vagy koppintson: a vázlatban világít, ahol elhangzik.

drkj.hu/aisummit/#dia-01
Előadói hívószavak2 pont
  1. Harmadik éve ezen a színpadon. 2024-ben az ökoszisztémáról, 2025-ben az adatokról beszéltem. Idén arról, hogy ki felel.
  2. A kérdés nem az, van-e AI-stratégia. Az a kérdés, hogy egy konkrét döntés később megvédhető-e.
A gyakorlatban1 jegyzet

A húsz perc központi kérdése egyszerű. Ha holnap vitatnák a vállalat egyik AI-döntését, ki tudnánk-e mutatni, melyik rendszerverzió működött, milyen adatból, milyen jogosultsággal, ki hagyta jóvá és hogyan lehetett felülbírálni?

Ezt nem csak a hatóság kérdezheti meg. Ugyanez érdekli a vevőt, a biztosítót, a befektetőt és egy későbbi jogvitában a bíróságot is.

Források és adatok1 forrás
  • Hivatalos program: AI Summit Budapest 2026, Future Lab, 09:20 és 09:40 között. forrás
Két útravaló

Ugyanaz az AI. Két kotta.

Az előadás végén két kétoldalas térképet ígértem: egyet annak, aki AI-t épít, egyet annak, aki bevezeti. Ha mindkét oldalon ül, töltse le mindkettőt.

Aki AI-t épít · provider

Code to Market

Piacra lépési és felelősségi térkép: szerep és besorolás, release gate a kiadás előtt, változáskezelés, és ami a felelősségből nem szerződhető ki.

↓ Letöltöm | PDF, 2 oldal

v1.1 · 2026. 09. 19. · Általános szakmai tájékoztatás, nem egyedi jogi tanácsadás.

Aki AI-t bevezet · deployer

Pilot to Control

Függőségi, kontroll- és kilépési térkép: a két szervezeti ábra, öt kérdés, szerződéses ellenőrzőlista a nyolc függőséghez, és az éles művelet három rovata.

↓ Letöltöm | PDF, 2 oldal

v1 · 2026. 09. 07. · Általános szakmai tájékoztatás, nem egyedi jogi tanácsadás.

Három vakfolt

Az AI Act csak a jéghegy csúcsa.

Három külön vizsgálat kell: milyen jog vonatkozik rá, hol működik valójában, és milyen technológiai láncra támaszkodik.

01 · Jog

Mely kötelezettségek élnek már ma?

Az AI Act mellett adatvédelem, munkajog, fogyasztóvédelem, üzleti titok, szerződés, kiberbiztonság és vezetői felelősség is alakíthatja ugyanazt a döntést.

Mit jelent ez?

Az Omnibus bizonyos magas kockázatú kötelezettségek határidejét módosította. Ettől a többi alkalmazandó jogi rezsim nem állt meg. Az új termékfelelősségi irányelv a 2026. december 9. után piacra vitt vagy használatba adott termékekre alkalmazandó, a nemzeti átültetés keretében, és a szoftvert is a termék fogalmába vonja.

02 · Észlelés

Tudjuk, milyen AI működik valójában?

A leltárban gyakran csak a jóváhagyott rendszerek szerepelnek. Közben AI érkezhet egy meglévő szoftver frissítésével, egy munkatárs saját eszközén vagy egy önállóan műveleteket végző ügynökként is.

Mit jelent ez?

Amit a vállalat nem lát, azt nem tudja szerződésben, jogosultságban vagy naplózásban kontrollálni. Ha változik a modell, az adatforrás vagy az ügynök jogosultsága, azt is tudni kell, hogy a korábbi jóváhagyás még érvényes-e.

03 · Technika

Mit vettünk meg valójában a licenccel?

A felület mögött alapmodell, felhőrégió, adatmozgás, API-jogosultságok, alvállalkozók, frissítési szabályok és kilépési feltételek állnak.

Mit jelent ez?

A licenc nem csak funkciót ad. Beszállítói, adatkezelési és működési függőséget is létrehoz. Ezeket a függőségeket a műszaki architektúrában és a szerződésben egyszerre kell látni.

Négy szám

Két dátum csúszott. A működés közben ment tovább.

A számok a 2026. szeptember 7-i állapotot mutatják. A részletes források a kapcsolódó diák alatt találhatók.

0 M€
Uber-bírság · GDPRHolland adatvédelmi hatóság · 2026. augusztus 21. · nem jogerős
0 nap
a high-risk határidőigAnnex III · 2027. december 2. · Annex I · 2028. augusztus 2.
0
határidőben teljesítő szervezet | NIS2SZTFH | 2 520 auditkötelezettből | 2026. július 10.
0 %
ahol az AI megelőzi a governance-tIBM Institute for Business Value · 2026. június · 2 000 vezető · 33 ország
Öt vezetői kérdés

Mit kérdeznék meg a következő jóváhagyás előtt?

Ha valamelyikre nincs konkrét, dokumentálható válasz, az adott use case még érdemel egy kört.

01

Milyen AI működik valójában a vállalatban?

+

A jóváhagyott rendszerek mellett számolni kell a meglévő szoftverekbe beépített funkciókkal, az egyéni használattal és az önálló műveletekre képes ügynökökkel is.

02

Érvényes még a tegnapi jóváhagyás?

+

Egy modellcsere, új adatforrás, bővítmény vagy jogosultság úgy változtathatja meg a rendszert, hogy a korábbi vizsgálat már nem ugyanarra a működésre vonatkozik.

03

Meddig ér a rendszer mandátuma?

+

A technikai jogosultság nem lehet tágabb, mint az üzleti felhatalmazás. Világosnak kell lennie, mit tehet meg a rendszer önállóan, és hol szükséges valódi emberi döntés.

04

Bekerült a szállító ígérete a szerződésbe?

+

Az, hogy egy szolgáltató saját működését megfelelőnek nevezi, még nem védi automatikusan az alkalmazó vállalatot. A változásértesítésnek, az adathatároknak, a felelősségnek és a kilépésnek végrehajtható vállalásként is meg kell jelennie.

05

Egy napon belül rekonstruálható lenne egy vitatott döntés?

+

Utólag az számít, hogy azonosítható-e a modell, a verzió, a felhasznált adat, az alkalmazott kontroll és az emberi döntés. Az output naplója önmagában nem mindig elég.

Következő lépés

Hozzon egy konkrét use case‑t. Harminc percet kérek.

Az első beszélgetésen egy konkrét AI-rendszert, beszerzést vagy fejlesztést veszünk elő. Megkeressük azt a három kérdést, amelyre a következő döntés előtt választ kell adni.

Board Readiness

Vezetői döntéshez: mi működik valójában, ki felel érte, és melyik kontrollon múlik a jóváhagyás?

Chain of Control

Bevezetéshez és beszerzéshez: összeér-e a műszaki működés, a szerződés és a döntési auditnyom?

Product Readiness

Fejlesztőknek: felkészült-e a termék a vevői kérdőívre, a változáskezelésre és a piacra lépésre?

AI-kávé a Gerbeaud-házban

Egy rendszerrel többre megyünk, mint egy általános booklettel.

Lehet chatbot, CV-szűrő, döntéstámogató rendszer, beszállítói szerződés vagy ügynök. Ön hozza az esetet, én segítek összerakni a jogi, technikai és vezetői kérdéseket.

Harminc perc alatt kijelöljük a három legfontosabb következő kérdést. Ha érdemes folytatni, az adott use case-re készül el a fejlesztői vagy alkalmazói szerep- és kontrolltérkép.

Gerbeaud-ház | Vörösmarty tér | 1051 Budapest, Dorottya utca 1.
☕ Időpontot foglalok a 30 perces AI-kávéra
A foglalás a Google külső oldalán történik; arra az oldalra a Google saját adatkezelési és sütiszabályai vonatkoznak. Adatkezelési tájékoztató

Az AI-kávé első, tájékozódó beszélgetés: önmagában nem hoz létre ügyvédi megbízást, és nem helyettesíti az írásbeli jogi véleményt. Ami elhangzik, arra az ügyvédi titoktartás vonatkozik. Kérem, a foglalásnál adja meg a szervezet nevét az összeférhetetlenségi ellenőrzéshez; bizalmas iratot előre ne küldjön. Díj csak külön írásbeli megbízás alapján, előre közölt feltételekkel merül fel.

Útvonal a Gerbeaud-házhoz Taylor Wessing AI tudásbázis
Olvasható változat

Az előadás íve, diáról diára.

Tizenöt sor, tizenöt állítás. Kibontva az elhangzott vázlat, a gyakorlati jegyzet, a hívószavak és a források; a vetítőben egy kattintással nyílik a dia.

  1. 01A szabályokat el lehet halasztani. A felelősséget nem.A szabályozási naptár mozdult. A szerződéses, adatvédelmi, kiberbiztonsági és vezetői felelősség ettől nem került parkolópályára.

    Elhangzott vázlat

    • Harmadik éve ezen a színpadon. 2024-ben az ökoszisztémáról, 2025-ben az adatokról beszéltem. Idén arról, hogy ki felel.
    • A kérdés nem az, van-e AI-stratégia. Az a kérdés, hogy egy konkrét döntés később megvédhető-e.

    A gyakorlatban

    A húsz perc központi kérdése egyszerű. Ha holnap vitatnák a vállalat egyik AI-döntését, ki tudnánk-e mutatni, melyik rendszerverzió működött, milyen adatból, milyen jogosultsággal, ki hagyta jóvá és hogyan lehetett felülbírálni?

    Ezt nem csak a hatóság kérdezheti meg. Ugyanez érdekli a vevőt, a biztosítót, a befektetőt és egy későbbi jogvitában a bíróságot is.

    Hívószavak

    felelősségOmnibusvédhető működésvezetői döntésrekonstruálhatóság

    Források

    • Hivatalos program: AI Summit Budapest 2026, Future Lab, 09:20 és 09:40 között. forrás ›
    ▶ Megnyitom a vetítőben
  2. 02Az Uber-eset: ki hozta a döntést?A holland adatvédelmi hatóság 824 990 000 eurós bírságot szabott ki automatizált sofőrletiltások miatt. Ez GDPR-ügy, nem AI Act bírság, és az Uber vitatja a döntést.

    Elhangzott vázlat

    • 2026. augusztus 21.: közel 825 millió eurós holland adatvédelmi bírság.
    • A hatóság megállapítása szerint automatizált döntés zárta el a sofőröket a platformon kereshető jövedelemtől.
    • Az Uber vitatja a megállapításokat és fellebbez. A döntést ezért nem szabad jogerősként bemutatni.
    • A vállalati kérdés: ki tudta ténylegesen megváltoztatni a döntést, és ennek mi maradt nyoma?
    • Ez még nem az AI Act. A GDPR már most is elég volt hozzá.

    A gyakorlatban

    A hatóság szerint a csalásgyanú vagy az alacsony értékelés miatt a rendszer emberi mérlegelés nélkül is letilthatta a sofőr fiókját. A következmény közvetlen volt: a sofőr nem tudott munkát vállalni a platformon.

    A tanulság nem az, hogy tilos automatizálni. Az emberi felülvizsgálatnak valódi döntési jogot, elegendő információt és dokumentált felülbírálási lehetőséget kell jelentenie. Egy jóváhagyó gomb önmagában nem emberi kontroll.

    Hívószavak

    GDPR 22. cikk824 990 000 euróautomatizált letiltásérdemi felülvizsgálatjogorvoslat

    Források

    • Autoriteit Persoonsgegevens, 2026. augusztus 21.: az Uberrel szemben közel 825 millió eurós bírság automatizált sofőrletiltások miatt. forrás ›
    • CNIL, 2026. augusztus 24.: 824 990 000 euró; ideiglenes vagy végleges lekapcsolások; a panasz több mint 170 francia sofőrt érintett. forrás ›
    • GDPR 22. cikk: a kizárólag automatizált, joghatással vagy hasonlóan jelentős hatással járó egyedi döntések szabályai. forrás ›
    ▶ Megnyitom a vetítőben
  3. 03A teljes előadás egy helyenA QR-kód ezt az oldalt nyitja meg. Mind a tizenöt dia követhető, mellettük ott vannak a hívószavak, az előadói vázlat, a gyakorlati magyarázat és a források.

    Elhangzott vázlat

    • A QR-kód a teljes háttéranyagot nyitja meg.
    • A diák mellett minden állítás visszakereshető és forrással ellenőrizhető.
    • A két szerepalapú térkép általános változata letölthető; a saját rendszerre szabott változat egy konkrét projektből készül.

    A gyakorlatban

    A két szerepalapú térkép általános, kétoldalas változata ezen az oldalon letölthető. A saját rendszerre szabott változatot fejlesztői és alkalmazói oldalon is egy konkrét use case alapján érdemes elkészíteni, különben éppen a lényeg, a tényleges működés veszik el.

    Hívószavak

    15 diaelőadói vázlatgyakorlati magyarázatforrásokszemélyre szabott folytatás

    Források

    • A vetítő az előadás mind a tizenöt diáját tartalmazza, külön hívószavakkal, jegyzetekkel és forrásokkal.
    ▶ Megnyitom a vetítőben
  4. 04Két óra jár egyszerreA Digital Omnibus elhalasztotta az AI Act magas kockázatú rendszerekre vonatkozó fő követelményeinek és szereplői kötelezettségeinek alkalmazását. A többi AI Act szabály és a kapcsolódó jogterületek saját órája közben tovább jár.

    Elhangzott vázlat

    • Az (EU) 2026/1744 rendelet 2026. július 27. óta hatályos.
    • Annex III: 2027. december 2. Annex I: 2028. augusztus 2.
    • A halasztás a magas kockázatú rendszerek meghatározott fejezeteire vonatkozik. Nem tolta el automatikusan a többi AI Act és egyéb jogi kötelezettséget.
    • Az AI Office körülbelül 40 végrehajtási álláshelyre toboroz. A profilok között agentic AI, modellértékelés és red teaming is szerepel. A jelentkezés 2026. szeptember 8-án délben zárul.
    • Magyarországon hatályban van a végrehajtási törvény és a bírságsávokat rögzítő kormányrendelet. A legmagasabb forintösszeg 13,3 milliárd.
    • SZTFH: 2 520 auditkötelezett szervezetből 2 132 teljesített határidőben. Az 1 511 feldolgozott jelentésből 170 kapta a legmagasabb minősítést.

    A gyakorlatban

    Az Annex III rendszereknél 2027. december 2., az Annex I termékbe épített rendszereknél 2028. augusztus 2. lett az új dátum a III. fejezet 1., 2. és 3. szakaszára. Ez célzott halasztás, nem általános moratórium.

    A GDPR, a munkajog, a fogyasztóvédelem, a szerződés és a kiberbiztonsági követelmények alkalmazhatóságát ettől továbbra is külön kell vizsgálni. A NIS2 első auditköre jól mutatja, hogy a határidő és a tényleges szervezeti felkészültség két külön kérdés.

    Hívószavak

    Digital Omnibus2027. december 2.2028. augusztus 2.külön jogi órákAI OfficeNIS2

    Források

    • Az (EU) 2026/1744 rendelet 2026. július 27. óta hatályos. Az Annex III rendszereknél 2027. december 2., az Annex I rendszereknél 2028. augusztus 2. az új alkalmazási időpont. forrás ›
    • Az Európai AI Office toborzási felhívása körülbelül 40, 2027-re tervezett álláshelyet jelez. A technológiai profilban agentic AI, modellértékelés és red teaming is szerepel. Határidő: 2026. szeptember 8., 12:00 CET. forrás ›
    • 2025. évi LXXV. törvény az AI-rendelet magyarországi végrehajtásáról. forrás ›
    • 344/2025. (X. 31.) Korm. rendelet: a legmagasabb AI Act bírság forintban meghatározott felső összege 13 300 000 000 forint. forrás ›
    • SZTFH, 2026. július 10.: 2 520 auditkötelezett szervezetből 2 132 teljesített határidőben; az 1 511 feldolgozott auditjelentésből 170 érte el a legmagasabb minősítést. forrás ›
    • SZTFH, 2026. augusztus 26., „Sikeresen lezárultak az első kiberbiztonsági auditok”: 2026. június 30-ig 2 194 szervezet teljesítette az első kiberbiztonsági auditot, közel 90%-uk megfelelt; a hatóság szerint „gyakran hiányosságok mutatkoztak a rendszerek megfelelő dokumentáltsága tekintetében”. A közlemény eredeti címe jelenleg egy másik hírre irányít át, ezért a hivatkozás a Telex aznapi beszámolójára mutat. forrás ›
    ▶ Megnyitom a vetítőben
  5. 05Az AI Act csak a jéghegy csúcsaUgyanaz az AI-funkció lehet egyszerre adatkezelés, munkahelyi eszköz, fogyasztói felület, szerződéses szolgáltatás, szoftvertermék és üzleti titokkal kapcsolatos kitettség.

    Elhangzott vázlat

    • A jéghegy első víz alatti rétege a jogi környezet teljes spektruma.
    • Az üzleti titok védelme nem automatikus. A megtett védelmi intézkedéseket később bizonyítani kell tudni.
    • A Bizottság 2026. augusztus 31-én a ChatGPT-t VLOSE-szolgáltatásként jelölte ki a DSA alapján. Egy termék több szabályozási rezsimben is szerepet kaphat.
    • A termékfelelősségi irányelv december 9. után alkalmazandó új rezsimje a szoftvert is terméknek tekinti.

    A gyakorlatban

    Az üzleti titok védelméhez észszerű titokvédelmi intézkedések kellenek. A korlátlan bemásolás egy külső eszközbe ezért nemcsak információbiztonsági kérdés. Később azt is nehezebb lehet bizonyítani, hogy a vállalat valóban védte az információt.

    Az új termékfelelősségi irányelv a szoftvert, köztük az AI-rendszereket is a termék fogalmába vonja. A 2026. december 9. után piacra vitt vagy használatba adott termékeknél az átültető nemzeti szabályokat kell majd alkalmazni, a feltételekhez kötött iratfeltárási és bizonyítási könnyítésekkel együtt.

    Hívószavak

    adatvédelemmunkajogüzleti titokDSAakadálymentesítéstermékfelelősség

    Források

    • Az (EU) 2019/882 irányelv akadálymentességi követelményei 2025. június 28-tól alkalmazandók a hatálya alá tartozó fogyasztói termékekre és szolgáltatásokra. forrás ›
    • Az (EU) 2016/943 irányelv szerint az üzleti titok egyik fogalmi feltétele, hogy a jogosult az adott körülmények között észszerű lépéseket tegyen a titok megőrzésére. forrás ›
    • A magyar üzleti titokvédelmi szabályokat a 2018. évi LIV. törvény tartalmazza. forrás ›
    • Európai Bizottság, 2026. augusztus 31.: a ChatGPT kijelölése nagyon nagy online keresőmotorként a DSA alapján; a kijelöléshez kapcsolódó többletkötelezettségekre négy hónapos felkészülési idő vonatkozik. forrás ›
    • Az (EU) 2024/2853 termékfelelősségi irányelv a szoftvert, köztük az AI-rendszereket is terméknek tekinti, és a 2026. december 9. után piacra vitt vagy használatba adott termékekre alkalmazandó. forrás ›
    • Eurostat: 2025-ben a legalább tíz főt foglalkoztató uniós vállalkozások 19,95 százaléka, a nagyvállalatok 55,03 százaléka használt legalább egy AI-technológiát. forrás ›
    ▶ Megnyitom a vetítőben
  6. 06Tudjuk, hol használunk AI-tA board általában ezt az ábrát látja: jóváhagyott rendszerek, kijelölt gazdák, rendezett szervezeti felelősség.

    Elhangzott vázlat

    • Van AI-leltár és minden jóváhagyott rendszernek van gazdája.
    • Ez az a szervezeti kép, amelyet a board rendszerint megkap.
    • A gond nem az, ami rajta van. A gond az, ami hiányzik róla.

    A gyakorlatban

    Ez a kép önmagában nem téves, csak nem teljes. A leltár gyakran azt mutatja, amit a vállalat tudatosan beszerzett. A következő dián látszik, mi minden maradhat rajta kívül.

    Hívószavak

    AI-leltárjóváhagyott rendszerrendszergazdaboard riport

    Források

    • Jóváhagyott rendszer alatt itt azt a megoldást értjük, amelyet a vállalat tudatosan szerzett be, és amelyhez szerződés, gazda és ismert cél tartozik.
    ▶ Megnyitom a vetítőben
  7. 07Két szervezeti ábra. A board egyet lát.A jóváhagyott rendszerek mellett AI érkezhet egy meglévő HR- vagy CRM-rendszer frissítésével, a munkatárs saját eszközén, külső API-n vagy önálló műveletekre képes ügynökként is.

    Elhangzott vázlat

    • Négy kategória: jóváhagyott, beágyazott, egyéni és ügynöki használat.
    • A vállalati leltárban gyakran csak az első látszik.
    • Az IBM felmérésében a technológiai vezetők 70 százaléka szerint az üzleti területek gyorsabban vezetnek be technológiát, mint ahogy az IT követni tudja.
    • Ha változik a modell, az adatforrás vagy a jogosultság, meg kell vizsgálni, hogy a korábbi jóváhagyás még ugyanarra a működésre vonatkozik-e.

    A gyakorlatban

    A vállalati leltár sokszor termékneveket rögzít, miközben a kitettség a funkcióval, a modellverzióval, az adatforrással és a jogosultsággal együtt változik.

    A hasznos vezetői kérdés ezért nemcsak az, hogy mit hagytunk jóvá. Azt is meg kell kérdezni, honnan tudjuk meg, ha a jóváhagyott működés időközben megváltozik.

    Hívószavak

    beágyazott AIárnyékhasználatügynökmodellfrissítésleltár

    Források

    • IBM Institute for Business Value, 2026. június, 2 000 technológiai vezető: 70 százalék szerint az üzleti területek gyorsabban vezetnek be technológiát, mint ahogy az IT követni tudja; a szervezetek átlagosan 54 AI-ügynöki incidenst jeleztek az előző évből. forrás ›
    • McKinsey, The State of AI 2026: a nagyobb szervezeteknél az egy vagy több funkcióban AI-ügynököket skálázók aránya 27 százalékról 40 százalékra nőtt. forrás ›
    ▶ Megnyitom a vetítőben
  8. 08Egy AI-terméket vettünkA számlán egy tétel és egy éves licenc szerepel. A beszerzési folyamat is könnyen úgy kezeli, mintha csak egy újabb irodai szoftver lenne.

    Elhangzott vázlat

    • Egy számla, egy tétel, egy éves licenc.
    • A számla azt mutatja, mit rendeltünk meg. A következő dia azt, hogy mivel lettünk függő viszonyban.

    A gyakorlatban

    A beszerzési kategória meghatározza, kik és milyen mélységben nézik át az ügyletet. Ha az AI-megoldás egyszerű szoftverlicencként fut át, a modell, az adatút, a gépi jogosultság és a változáskezelés könnyen kívül marad a vizsgálaton.

    Hívószavak

    beszerzésszoftverlicencegy tételvizsgálati kör

    Források

    • A dia a beszerzési nézőpont egyszerűsített képét mutatja. A konkrét kockázatot mindig az adott szolgáltatás, adatáramlás és szerződés alapján kell megítélni.
    ▶ Megnyitom a vetítőben
  9. 09Nem terméket vettünk. Függőséget vettünk.A felület mögött alapmodell, felhőrégió, adatáramlás, API-jogosultság, alvállalkozói lánc, modellfrissítés, árváltozás és kilépési feltétel áll. Ezek együtt adják a tényleges vállalati rendszert.

    Elhangzott vázlat

    • A felhasználó egy felületet lát. A vállalat egy teljes technológiai és szerződéses láncot vesz igénybe.
    • Három töréspont: nem kezelt modellváltozás, túl széles gépi jogosultság, hiányos döntési auditnyom.
    • Az AI Act 25. cikke miatt egy lényeges módosítás vagy rendeltetésváltozás a szerep jogi minősítését is megváltoztathatja.

    A gyakorlatban

    Három pontot érdemes már a bevezetés előtt összekötni. Milyen változásról köteles értesíteni a szállító? Meddig érhet az ügynök technikai jogosultsága? Az auditnyom össze tudja-e kapcsolni az eredményt a modellverzióval, az alkalmazott kontrollal és az emberi döntéssel?

    A fejlesztői és az alkalmazói oldalon ugyanazt a láncot más irányból kell olvasni. Ügyfélmunkában ezért a műszaki architektúrát, a szerződést és az operatív felelőst egyetlen kontrolltérképen kapcsoljuk össze.

    Hívószavak

    alapmodellrégióadatáramlásgépi identitásmodellfrissítésalvállalkozókilépés

    Források

    • Deloitte, 2026, 3 235 vezető 24 országból: 21 százalék jelez érett agentikus AI governance modellt; a válaszadók körülbelül 80 százalékánál hiányoznak olyan képességek, mint a döntési határok, a valós idejű megfigyelés és a teljes cselekvési auditnyom. forrás ›
    • AI Act 25. cikk: meghatározott esetekben a deployer, forgalmazó, importőr vagy más harmadik fél maga is providerré válhat, például lényeges módosítás vagy rendeltetésváltozás miatt. forrás ›
    ▶ Megnyitom a vetítőben
  10. 10De mi már készen vagyunkAI-jártasság, belső szabályzat, AI Officer, audit, ISO/IEC 42001, GDPR- és NIS2-program: mindegyik hasznos, de mindegyik más kérdésre válaszol. Egyik sem helyettesíti az éles működés kontrollját.

    Elhangzott vázlat

    • A felsorolt programok értékesek. A hiba az, ha bármelyiket a teljes kontrollal azonosítjuk.
    • Az éles működés kérdései: leállítás, tartalékfolyamat, napló, döntési jogosultság és kilépés.
    • Az ISO/IEC 42001 általános szervezeti irányítási rendszer szabvány. Nem azonos az AI Act 17. cikke szerinti, provider oldali minőségirányítási rendszer teljesítésével.
    • Az EN 18286:2026 az első, AI Act szabályozási célra kidolgozott európai minőségirányítási rendszer szabvány. A Bizottság értékelése folyamatban van; az OJ-hivatkozás nélkül nincs megfelelőségi vélelem.

    A gyakorlatban

    A gyakorlati próba egyszerű. Ki tudja leállítani a rendszert? Mi történik hiba esetén? Van működő tartalékfolyamat? Ki fér hozzá a naplóhoz? Hogyan lehet szolgáltatót vagy modellt váltani?

    Az ISO/IEC 42001 szervezeti AI-irányítási rendszerre ad keretet. Az EN 18286:2026 már kifejezetten az AI Act szerinti provider minőségirányítási rendszerét célozza. Jogszabályi megfelelőségi vélelmet azonban csak az Európai Unió Hivatalos Lapjában hivatkozott harmonizált szabvány adhat, az általa lefedett követelmények körében.

    Hívószavak

    AI-jártasságISO/IEC 42001EN 18286:2026AI Officerleállításfallbackkilépés

    Források

    • IBM Institute for Business Value, 2026. június: a válaszadók 77 százaléka szerint az AI-bevezetés gyorsabb a governance-képességek fejlődésénél; 11 százalék érzi magát teljesen felkészültnek a következő évi ügynöki skálára. forrás ›
    • ISO/IEC 42001:2023: AI-irányítási rendszer létrehozására, működtetésére, fenntartására és folyamatos fejlesztésére vonatkozó nemzetközi szabvány. forrás ›
    • Európai Bizottság: az ISO/IEC 42001 segíthet AI-irányítási rendszer kialakításában, de céljai és fogalmai nem igazodnak teljesen az AI Act által megkövetelt minőségirányítási rendszerhez. forrás ›
    • CEN és CENELEC, 2026. július 31.: megjelent az EN 18286:2026, az első AI Act szabályozási célra kidolgozott európai minőségirányítási rendszer szabvány. forrás ›
    • Az Európai Bizottság Interoperable Europe portálja szerint az EN 18286:2026 értékelése jelenleg folyamatban van. forrás ›
    • Az AI Act 40. cikke szerint csak a Hivatalos Lapban hivatkozott harmonizált szabványhoz kapcsolódhat megfelelőségi vélelem, és csak az általa lefedett követelmények körében. forrás ›
    ▶ Megnyitom a vetítőben
  11. 11You're absolutely right.A nyelvi modellek hajlamosak a felhasználó álláspontjához igazodni. A megerősítés kellemes, de nem független kontroll és nem bizonyíték.

    Elhangzott vázlat

    • A modell udvariasan egyetért. Néha akkor is, amikor inkább vitatkoznia kellene.
    • Sok mai prezentáció készül nyelvi modellel. Ez is, részben; a tartalom emberi ellenőrzésen és szerkesztésen ment át, a felelősség az enyém.
    • Az egyetértés nem ugyanaz, mint az ellenőrzés.

    A gyakorlatban

    Ez a poén helye az előadásban. Ha ugyanazt a kérdést többféleképpen tesszük fel, könnyen több, egyformán magabiztos helyeslést kapunk. Ugyanez szervezeti szinten is előfordulhat, ha mindenki kizárólag a saját mércéje szerint igazolja a projektet.

    Hívószavak

    sycophancymegerősítési torzításfüggetlen kontrollbizonyíték

    Források

    • Anthropic, 2023: a sycophancy olyan viselkedés, amikor a modell az igaz válasz helyett a felhasználó vélekedéséhez igazodó választ részesíti előnyben. forrás ›
    ▶ Megnyitom a vetítőben
  12. 12De ne hallucináljunk.Az auditor a szabványhoz mér, a DPO az adatkezelést vizsgálja, a CISO a biztonságot, az implementátor a specifikációt. Mindegyik résznézet lehet helyes, miközben a köztük maradó résnek nincs gazdája.

    Elhangzott vázlat

    • Minden szakmai terület a saját mandátuma szerint vizsgál.
    • A kockázat gyakran a helyes részválaszok között marad gazdátlan.
    • A rendszer folyamatosan változik, ezért a megfelelési kép nem maradhat egyszeri pillanatfelvétel.

    A gyakorlatban

    Nem a specialisták munkáját kell megkérdőjelezni. A kapcsolódási pontokat kell valakinek követnie: bekerült-e a vendor ígérete a szerződésbe, megfelel-e az API-jogosultság az üzleti mandátumnak, és működik-e a papíron létező fallback.

    A jóváhagyás egy adott állapotot rögzít. A modell, az adatforrás és a jogosultság közben változhat. Ezért a változáskezelés ugyanolyan fontos, mint az első vizsgálat.

    Hívószavak

    auditorDPOCISOimplementátorkapcsolódási résváltozáskezelés

    Források

    • A Deloitte agentikus AI felmérése a döntési határok, a valós idejű megfigyelés és a teljes auditnyom hiányát emeli ki. Ezek a kontrollok több szervezeti funkció együttműködését igénylik. forrás ›
    ▶ Megnyitom a vetítőben
  13. 13Van, aki a teljes partitúrát látja?A stratégia, az engineering, a DPO, a CISO, a beszerzés, a jog és az audit ugyanannak a rendszernek más részét látja. Kell valaki, aki a konkrét üzleti döntésnél összeolvassa ezeket a nézőpontokat.

    Elhangzott vázlat

    • A specialisták résznézetei szükségesek, de nem állnak össze maguktól teljes képpé.
    • A koordináló szerep a konkrét use case üzleti céljából indul ki, és a megfelelő szakértőhöz irányítja a feltárt kérdést.
    • A jogi tanácsadás a kontrollt szerződésbe, döntési dokumentumba és szükség esetén jogvitás álláspontba is át tudja fordítani.

    A gyakorlatban

    A karmester nem játszik minden hangszeren, és nem veszi el a specialisták munkáját. Tudja, mikor melyik szakértőt kell bevonni, és gondoskodik róla, hogy a döntés, a szerződés, a technikai kontroll és a napló ugyanarról a működésről szóljon.

    Az ügyvédi nézőpont itt ad többet egy kizárólag szabványalapú auditnál. A megállapításból szerződéses kötelezettség, vezetői döntési anyag, hatósági álláspont vagy jogvitában is használható érvelés készülhet, szakmai felelősségvállalás mellett.

    Hívószavak

    teljes partitúrakoordinációüzleti célvezetői felelősségjogi védhetőség

    Források

    • IBM Institute for Business Value, 2026. június: a megkérdezett CIO-k és CTO-k kétharmada olyan AI-rendszerekért is felel, amelyeket nem kontrollál teljesen. forrás ›
    ▶ Megnyitom a vetítőben
  14. 14Ugyanaz az AI. Két kotta.A provider frissíteni, standardizálni és skálázni akar. A deployer kiszámítható működést, változásértesítést, világos adathatárokat, felelősségi szabályokat és működő kilépést szeretne.

    Elhangzott vázlat

    • A provider és a deployer ugyanazt a technológiát eltérő üzleti érdekből nézi.
    • A szerződés feladata, hogy a változáskezelést, az adatkezelést, a kontrollt és a kilépést összehangolja.
    • A jogi szerep nem csak a szerződés címkéjétől függ. A tényleges módosítás és rendeltetés is számít.

    A gyakorlatban

    A szállító megfelelőségi állítása a saját termékére, szerepére és feltételezéseire vonatkozik. Nem lesz automatikusan a megrendelő saját megfelelőségi állítása attól, hogy bekerül egy ajánlatba vagy szerződésbe.

    A szerepet a tényleges működés dönti el. Saját név alatti forgalmazás, lényeges módosítás vagy rendeltetésváltozás az AI Act 25. cikke alapján a deployeri helyzetet providerivé alakíthatja. Ezért készült külön fejlesztői és alkalmazói térkép; a saját rendszerre szabott változat mindig az adott use case-ből indul.

    Hívószavak

    providerdeployermodellfrissítésváltozásértesítésfelelősséglock-inexit

    Források

    • AI Act 25. és 26. cikk: a szerepekhez eltérő kötelezettségek kapcsolódnak, és meghatározott változtatások esetén a deployer vagy más harmadik fél providerré válhat. forrás ›
    • Az (EU) 2024/2853 irányelv a hibás termék által természetes személynek okozott kárért való felelősséget rendezi. A szerződéses és más nemzeti felelősségi szabályok alkalmazását nem zárja ki. forrás ›
    ▶ Megnyitom a vetítőben
  15. 15A kontrollt pedig nem lehet kiszervezni.A szállító, a tanúsítvány, az auditor és a keretrendszer fontos támasz. A vállalat saját döntési és működési kontrollját azonban egyikük sem veszi át.

    Elhangzott vázlat

    • A megfelelőségi címke önmagában nem helyettesíti a konkrét működés vizsgálatát.
    • Egy vitatott döntésnél a vállalatnak kell megmutatnia, hogyan működött a kontroll.
    • A két általános térkép letölthető. A folytatás egy konkrét use case személyre szabott áttekintése.

    A gyakorlatban

    Ha van egy konkrét AI-rendszer, beszerzés vagy fejlesztés, amelynél nem áll össze a teljes kép, hozza el az esetet egy harminc perces kávéra. Megnézzük a szerepet, a legfontosabb változási pontot és azt a három kérdést, amelyre a következő döntés előtt választ kell adni.

    Hívószavak

    vállalati kontrollkonkrét use casekövetkező három kérdésAI-kávéGerbeaud-ház

    Források

    • Taylor Wessing, Artificial Intelligence: nemzetközi AI jogi tudásbázis. forrás ›
    ▶ Megnyitom a vetítőben
In English

Rules can be postponed. Accountability cannot.

This page documents the talk Dr. János Kopasz gave in Hungarian on the Future Lab stage of AI Summit Budapest 2026 on 7 September 2026. Two headline AI Act deadlines were pushed back; the contractual, data protection, cybersecurity and management accountability for AI systems already in operation was not. The talk walks through three blind spots (which obligations already apply, which AI actually runs inside the company, and what an AI licence really buys) and closes with five questions a board should ask before the next approval.

All fifteen slides are above with the speaker outline, keywords and sources, in Hungarian. The recording of the talk (20:44, in Hungarian) is on Indaplay. The English essay behind the argument is The Accountability Gap. The deck with sources is available as a PDF, and a thirty-minute AI coffee in Budapest can be booked through the Google Calendar link above.

Tartalom. Az oldal általános szakmai tájékoztatást ad, és nem minősül egyedi jogi tanácsadásnak. A hivatkozások és határidők a 2026. szeptember 7-i állapotot tükrözik.

AI-használat. Az előadás anyagának és ennek az oldalnak az elkészítéséhez mesterséges intelligencián alapuló eszközöket is használtam. A szövegek és a képek emberi szakmai ellenőrzésen és szerkesztésen estek át; a tartalomért a szerkesztői és szakmai felelősséget Dr. Kopasz János viseli (az MI-rendelet 50. cikk (4) bekezdése szerinti emberi ellenőrzés és szerkesztői felelősség).

Felhasználás. Rövid idézet forrásmegjelöléssel használható. A teljes anyag vagy önálló részleteinek újraközléséhez előzetes hozzájárulás szükséges.

Arculat és felvétel. Az oldal színvilága és tipográfiája az AI Summit Budapest 2026 arculatára utal; a rendezvényt az Economx és az IndaEvents szervezte, a felvételt az Indaplay közli. Az oldal a szervezőtől független, saját szakmai oldal.